
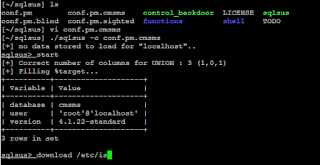
4. SQLSUS SQL Injection:
Ini adalah tools untuk melakukan SQL Injection juga, di buat dengan
bahasa perl, jadi harus install perl untuk bisa menggunakan tools ini.
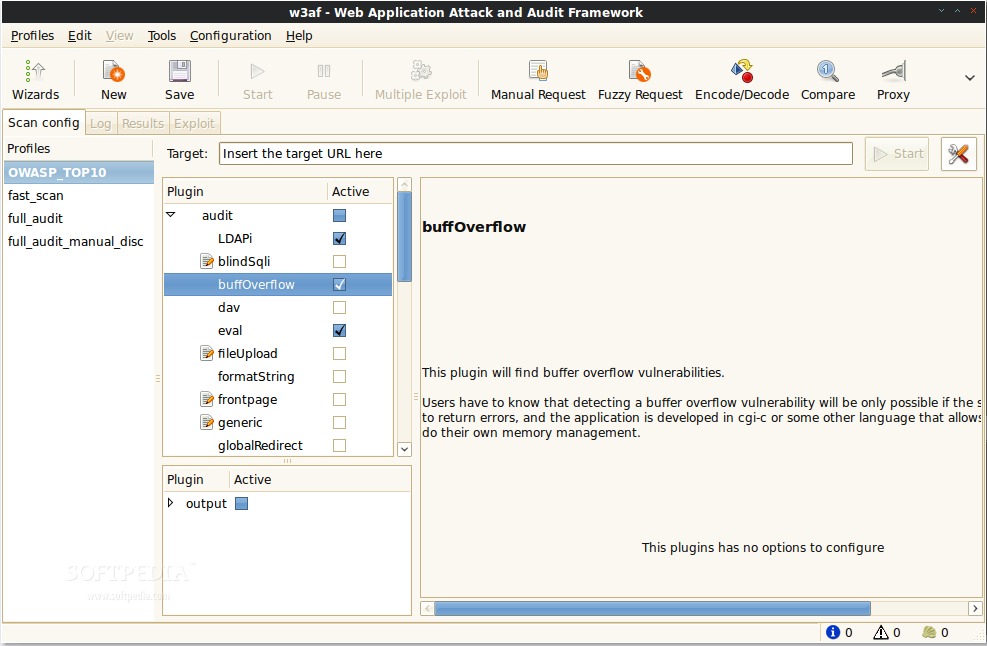
5. W3AF Web Application Attack and Audit Framework: Merupakan tool untuk melakukan attack dan audit terhadap aplikasi website, tool ini sangat populer saat ini.
6. DIR BUSTER:
Merupakan tools untuk mencari nama directory dan nama file yang ada di
website, tools ini sangat bermanfaat untuk mengetahui informasi halaman
apa saja yang ada di website target.

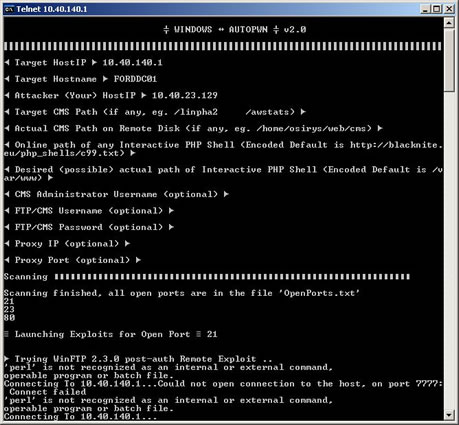
7. WINAUTOPWN:
Merupakan sebuah tools yang digunakan untuk mengexploitasi secara
langsung Windows Framework, sehingga secara otomatis kita yang akan
menjadi administrator di windows tersebut. Banyak digunakan oleh
“Defacer” Indonesia untuk melakukan deface terhadap Windows Server 
8. Multi Thread TCP Port Scanner:
Tools untuk melakukan scanning port yang sedang digunakan dengan multi
threading, sehingga bisa berbagai IP & Port yang bisa anda check.

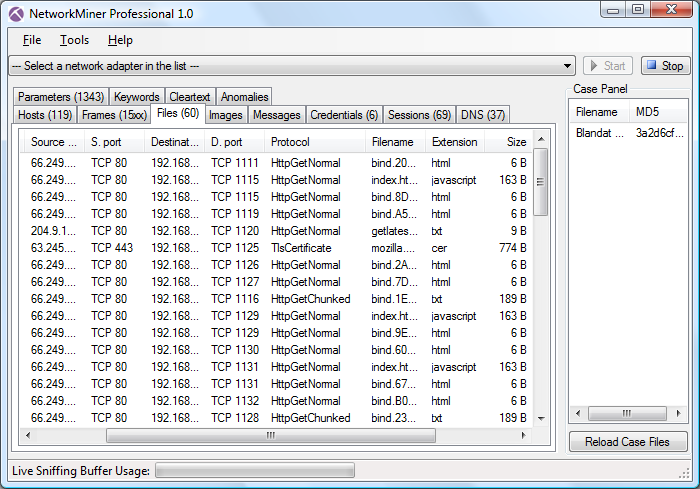
9. NetworkMiner:
Merupakan tools untuk melakukan analysis network forensik untuk
Windows, banyak di gunakan untuk mengawasi lalu lintas network.
10. RAR Password Cracker: Kebanyakan digunakan untuk melakukan crack terhadap RAR yang di password.

Semoga bermanfaat
2. Mole SQL Injection: Tool yang biasa digunakan untuk melakukan SQL Injection di website, sangat mudah dan nyaman.

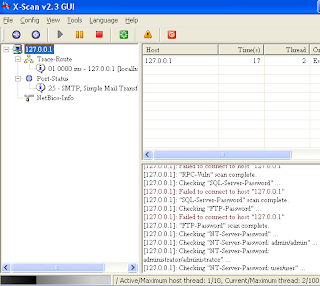
3. X-SCAN: Tools ini digunakan untuk melakukan pengecekan vulnerability terhadap network.

Wah
pasti temen temen penasaran kan..
game
ini sudah memiliki tampilan 3D gk kalah dengan game buatan orang luar
negeri soalnya saya juga udah nyoba..
seru
abiis..
biasnya
dalam game itu musuhnya zombie ataupun monster monster..
tapi
di sini temen temen di suguhi dengan
hantu hantu asli indonesia.
seperti
pocong dan juga kuntilanak...
penasaran.
langsung
download aja….. ^_^

Ada banyak cara untuk mendapatkan suatu password / membajak password / crack password. Beberapa diantaranya tidak membutuhkan keahlian khusus. Berikut adalah cara-cara yang paling umum dan paling sering digunakan :
[1]. Social Engineering
[2]. KeyLogger
[3]. Web Spoofing
[4]. Menghadang Email
[5]. Password Cracking
[6]. Session Hijacking
[7]. Menjadi Proxy Server
[8]. Memanfaatkan Kelalaian User Dalam Penggunaan FiturBrowser
[9]. Googling
[10]. Phising
[1]. Social Engineering

Social Engineering adalah nama suatu tehnik pengumpulan informasi dengan memanfaatkan celah psikologi korban. Atau mungkin boleh juga dikatakan sebagai ‘penipuan’ Sosial Engineering membutuhkan kesabaran dan kehati-hatian agar sang korban tidak curiga. Kita dituntut untuk kreatif dan mampu berpikiran seperti sang korban.
Social Engineering merupakan seni ‘memaksa’ orang lain untuk melakukan sesuatu sesuai dengan harapan atau keinginan anda. Tentu saja ‘pemaksaan’ yang dilakukan tidak secara terang-terangan atau diluar tingkah laku normal yang biasa dilakukan sang korban. Manusia cenderung untuk percaya atau mudah terpengaruh terhadap orang yang memiliki nama besar, pernah (atau sedang berusaha) memberikan pertolongan, dan memiliki kata-kata atau penampilan yang meyakinkan. Hal ini sering dimanfaatkan pelaku social engineering untuk menjerat korbannya. Seringkali sang pelaku membuat suatu kondisi agar kita memiliki semacam ketergantungan kepadanya.Ya, tanpa kita sadari dia mengkondisikan kita dalam suatu masalah dan membuat ( seolah – olah hanya ) dialah yang bisa mengatasi masalah itu. Dengan demikian,tentu kita akan cenderung untuk menuruti apa yang dia instruksikan tanpa merasa curiga.
Sosial Engineering adakalanya menjadi ancaman serius. Memang sepertinya tidak ada kaitan dengan teknologi, namun sosial engineering tetap layak diwaspadai karena bisa berakibat fatal bagi sistem anda. Why?? Karena bagaimanapun juga suatu komputer tetap saja tidak bisa lepas dari manusia. Ya, tidak ada satu sistem komputerpun di muka bumi ini yang bisa lepas dari campur tangan manusia. sehebat apapun pertahanan anda, jika anda sudah dikuasai oleh attacker melalui social engineering, maka bisa jadi anda sendirilah yang membukakan jalan masuk bagi sang attacker.
[2]. KeyLogger

KeyLogger adalah software yang dapat merekam aktivitas user. Hasil rekaman itu biasa disimpan berupa teks atau gambar. KeyLogger bekerja berdasarkan ketukan keyboard user. Aplikasi ini mampu mengenali form-form sensitif seperti form password misalnya.
Ada cara aman untuk menghindari keyloger:
1. Gunakan password dengan karakter special seperti !@#$%^&*(){}[]. Kebanyakan keyloger akan mengabaikan karakter ini sehingga sang pelaku (pemasang keyloger) tidak akan mendapatkan password anda yang sebenarnya.
2. Persiapkan password dari rumah, simpan dalam bentuk teks. Saat ingin memasukkan password, tingal copy-paste ajah. Keyloger akan membaca password anda berdasarkan ketukan keyboard. Namun cara ini agak beresiko. Mengapa? karena saat anda melakukan copy, data anda akan tersimpan di clipboard. Saat ini banyak dijumpai software-software gratis yang bisa menampilkan data dalam clipboard.
[3]. Web Spoofing

Masih ingat kasus pecurian Account sejumlah nasabah Bank BCA? Ya, itulah salah satu contoh nyata dari Web spoofing. Inti dari tehnik ini ialah dengan memanfaatkan kesalahan user saat mengetikkan alamat situs pada address bar. Pada dasarnya, Web Spoofing adalah usaha untuk menipu korban agar mengira dia sedang mengakses suatu situs tertentu, padahal bukan.
Pada kasus bank BCA, pelaku membuat situs yang sangat mirip dan identik dengan situs aslinya sehingga sang korban yang terkecoh tidak akan merasa ragu mengisikan informasi sensitif seperti user name dan Passwordnya. Padahal, karena situs tersebut adalah situs tipuan, maka semua informasi berharga tadi terekam oleh webserver palsu, yaitu milik sang pelaku.
[4]. Menghadang Email

Menghadang email? Ya, dan sangat mudah untuk melakukan hal ini. Salah satu cara adalah dengan menggunakan mailsnarf yang terdapat pada utility dsniff. Cara kerja Mailsnarf adalah dengan menghadang paket data yang lewat di Internet dan menyusunnya menjadi suatu email utuh.
Dsniff dan mailsnift merupakan software bekerja atas dasar WinPcap (setara dengan libcap pada Linux) yaitu suatu library yang menangkap paket-paket data. Paket-paket yang ditangkap ini akan disimpan dalam bentuk file oleh Windump, sedangkan Dsniff dan MailSnarf bertindak lebih jauh lagi yaitu menganalisa paket-paket data ini dan menampilkan password (dsniff) atau isi email (mailsnarf).
[5]. Password Cracking

‘Hacking while sleeping.’ itulah ungkapan yang biasa dipakai oleh orang-orang yang melakukan password cracking. Mengapa? Karena pada umumnya dibuthkan waktu yang lama untuk melakukan pasword cracking. Bisa berjam-jam, bahkan berhari – hari! Semua itu tergantung dari target, apakah sang target menggunakan password yang umum, password memiliki panjang karakter yang tidak biasa, atau password memiliki kombinasi dengan karakter-karakter special.
Salah satu software yang biasa digunakan untuk melakukan hal ini ialah dengan mengunakan Brutus, salah satu jenis software remote password cracker yang cukup terkenal. Brutus bekerja dengan teknik dictionary attack atau bruce-force attack terhadap port-port http, POP3,ftp, telnet, dan NetBIOS.
Dictionary Attack bekerja dengan mencobakan kata-kata yang ada dalam kamus password. Sedangkan brute – force attack bekerja dengan mencobakan semua kombinasi huruf, angka, atau karakter.
Brute Force Atack bekerja sangat lambat dan membutuhkan waktu yang lama tergantung dari jenis spesifikasi komputernya dan panjang karakter passwordnya. Saat ini telah banyak situs yang menutup akses terhadap akses terhadap usaha login yang secara terus-menerus tidak berhasil.
[6]. Session Hjacking
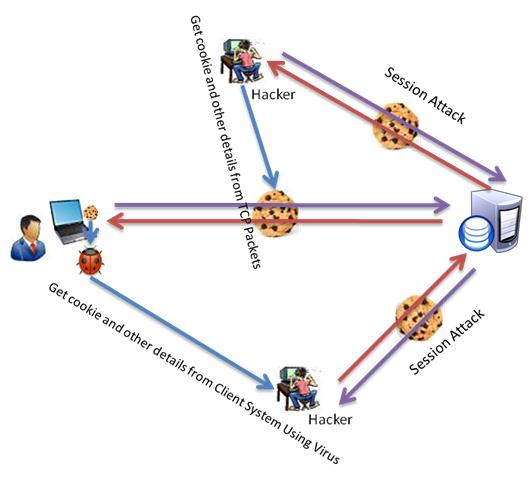
Session hijacking dewasa ini semakin marak dikalangan para attacker. Session Hijacking biasa dilakukan dengan melakukan peniruan cookies. Jadi pada intinya, kita harus bisa meniru cookies sang korban untuk mendapatkan sesi loginnya.
Lalu bagaimana cara mendapatkan cookies sang korban?
1. Dengan analisa Cookies.
Cara ini relatif sulit dilakukan.
2. Mencuri Cokies.
Misalnya Sang Attacker ingin mendapatkan account si A. Sang Attacker bisa dengan mudah membuat semacam script Java Script yang disisipkan dalam email untuk dikirim ke korban.Saat korban membuka email itu, tanpa sadar cookiesnya akan dicuri dan direkam ke suatu webserver dengan memanfaatkan suatu script PHP.
Belakangan ini yang paling sering menjadi incaran adalah account Friendster. Ada yang menyisipkan suatu scipt lewat testimonial, ada yang menyisipkannya di profilnya sendiri untuk mencuri cookies sang korban dan lain sebagainya. Saya memiliki tips untuk ini:
1. Jangan menggunakan browser Internet Explorer
Saat ingin membuka profil orang lain, jangan menggunakan Internet Explorer. Catat alamat profil yang ingi anda lihat,logout terlebih dahulu dari account anda dan bersihkan semua cookies, baru kemudian bukalah profil Friendster tujuan.
2. Periksa Source CODEnya
Ketika menerima testimonial, periksa terlebih dahulu source codenya. Apakah disana terdapat script asing atau kata-kata yang identik dengan pembajakan seperti :
‘HACKED’, ‘DEFACED’, ‘OWNED’.. dll..
Jika ragu-ragu……. reject ajah..
3. LogOUT tiba-tiba.
Waspada ketika tanpa suatu alasan yang jelas tiba-tiba anda logout dengan sendirinya dari account anda. Saat anda diminta memasukkan username dan password, lihat dulu addressbar anda! apakan anda sedang berada di situs yang semestinya atau tidak. Periksa source code halaman tersebut.Lihat pada form action, kemana informasi anda nantinya akan dikirim.
Sebenarnya session hijacking bisa dicegah jika saja sang penyedia layanan memperhatikan hal-hal berikut:
1. Menetapkan session identifier yang unik
2. Menetapkan sistem identifier berpola acak
3. Session identifier yang independen
4. Session identifier yang bisa dipetakan dengan koneksi
client side.
Fenomena lain adalah, hingga saat artikel ini diterbitkan, ternyata masih banyak dijumpai para user yang tidak melakukan sign out setelah membuka accountnya. Dengan demikian, orang lain yang mengunakan komputer itu dan membuka website yang sama dengan yang telah dibuka oleh orang pertama akan otomatis login ke account sang korban.
[7]. Menjadi Proxy Server

Kita bisa mengumpulkan informasi dengan menjadi proxy server bagi korban untuk dapat berselancar. Dengan menjadi proxy server, seluruh identitas sang peselancar bisa menjadi milik kita.
[8]. Memanfaatkan Kelalaian user dalam penggunaan fiturbrowser

Setiap browser tentunya memiliki fitur yang ditujukan untuk kemudahan dan kenyamanan penggunanya dalam berselancar. Diantaranya ialah dengan adanya cache dan Password Manager.
Di Internet tentunya banyak suatu website yang isinya tidak berubah dalam beberapa hari (Contohnya spyrozone.tk nich.. hehehe Nah, untuk situs yang seperti ini cache menjadi hal yang sangat berguna. Cache akan menyimpan file-file hasil browsing sehinga nantinya jika anda berkunjung lagi ke situs tersebut browser tidak perlu lagi melakukan download untuk kedua kalinya dari server sehingga setiap halaman situs yang telah anda buka sebelumnya akan terbuka dengan lebih cepat. Semua itu biasanya diatur oleh header time to live.
Lho, bagaimana dengan situs-situs penyedia berita yang selalu up to date? Untuk site yang seperti itu, time to live-nya akan di set=0 sehinga nantinya anda akan terus melakukan download setiap kali berkunjung.
Cukup nyaman bukan? Ya, tapi ancaman mulai timbul. Cobalah kini anda jelajahi opsi-opsi yang berkaitan dengan cache pada browser anda. Tentu anda bisa menemui bahwa ada fasilitas untuk menentukan berapa besarnya file temporary yang bisa disimpan di harddisk. Cari juga lokasi dimana file-file tersebut akan disimpan.
Coba anda buka folder tersebut, anda akan menemui file-file html & file-file gambar dari site-site yang sudah anda kunjungi. Pada Browser IE, anda bisa melihat lokasi file cache dengan menjelajahi menu Tools — Internet options — Settings
Lalu apa yang bisa didapatkan?? toh cuma file-file ‘sampah’?? Hmm… sekarang coba anda copy semua file yang ada di sana ke suatu folder. Lalu bukalah salah-satu file htmlnya. Jika itu komputer publik,anda bisa mengetahui situs apa saja yang telah diakses oleh oleh orang sebelum anda.
Hmm.. hanya dengan melihat file temporary anda bahkan bisa melihat password dan dll. Banyak saya temui situs yang menyimpan password dan menampilkannya pada url. Tentunya anda juga pasti sering membacanya di berbagai tutorial.
Kebanyakan browser pada saat ini memiliki fasilitas untuk menyimpan password. Misalnya saat meggunakan Mozilla Firefox, anda pasti sering menerima kotak dialog konfirmasi yang menanyakan apakah anda ingin password anda disimpan atau tidak oleh PasswordManager. Kebanyakan user cenderung untuk memilih opsi YES, entah itu dengan penuh kesadaran atau memang mereka tidak tau ( baca: tidak mau tau) apa maksud dari kotak dialog itu.
Orang lain yang kemudian mengunakan browser itu bisa dengan sangat mudah mendapatkan password korban dengan memasuki menu Tools — Options — Security – Saved password.
Contoh lain adalah fasilitas wand password yang dimiliki oleh browser Opera. Saat anda memasukkan user name dan password pada suatu form dan menekan tombol submit, opera secara default akan meminta konfirmasi kepada anda apakah anda ingin browser menyimpan id dan password anda atau tidak. Lagi dan lagi… kebanyakan netter ceroboh, mereka cenderung untuk memilih opsi ‘YES’.
Lalu?? Orang lain yang kemudian menggunakan browser itu bisa melihat situs apa saja yang telah diakses oleh user, arahkan browser ke situs tersebut, letakkan cursor pada form isian user name, tekan [ALT]+[ENTER] dan BOOOMM!!!! Kenapa?? Jangan kaget dulu!! Hehehe.. form login akan otomatis terisi dengan user name korban lengkap dengan passwordnya (It’s fun enough..
Ini hanya sebagian kecil contoh, jelajahi fitur-firtur browser lain!
[9]. Googling

Google.com. Banyak sudah situs yang runtuh, password dan nomor – nomor kartu kredit yang dicuri akibat dari ulah orang yang menyalahgunaan kesaktiannya Dahulu, hal ini mudah dilakukan.Hanya dengan mengetikkan kata kunci tertentu yang berkaitan dengan user name dan password, anda bisa memanen ratusan password user melalui google. Tapi sekarang tampaknya anda harus gigit jari jika menggunakan cara diatas
Jangan sedih dulu karena Google baru saja menelurkan produk barunya, yaitu Google Code Search. Ancaman baru mulai timbul, ‘si pintar’ ini kini dapat meng-crawl hingga kepada archive file yang berada di public directory web server. Hati-hati yang punya kebiasaan untuk menyimpan informasi penting di dalamnya (password, dan info berharga lainnya) Sebaiknya mulai sekarang kebiasaan itu dihilangkan. Selalu proteksi folder-folder yang sensitif agar situs anda bisa hidup lebih lama. Kalo nggak… yach.. tunggu ajah ada orang yang memanfaatkan produk baru google ini untuk mengeruk informasi sensitif dari web server anda. dan jika itu sudah terjadi… maka bersiaplah.. ‘taman bermain’ anda akan diambil alih olehnya..
[10] Phising

Phising
, adalah tindakan memperoleh informasi pribadi seperti User ID, PIN,
nomor rekening, nomor kartu kredit Anda secara tidak sah. Informasi ini
kemudian akan dimanfaatkan oleh pihak penipu untuk mengakses rekening,
melakukan penipuan kartu kredit atau memandu nasabah untuk melakukan
transfer ke rekening tertentu dengan iming-iming hadiah
Aksi ini semakin marak terjadi. Tercatat secara global, jumlah penipuan bermodus phising
selama Januari 2005 melonjak 42% dari bulan sebelumnya. Anti-Phishing
Working Group (APWG) dalam laporan bulanannya, mencatat ada 12.845 e-mail baru dan unik serta 2.560 situs palsu yang digunakan sebagai sarana phishing.
Selain
terjadi peningkatan kuantitas, kualitas serangan pun juga mengalami
kenaikan. Artinya, situs-situs palsu itu ditempatkan pada server yang
tidak menggunakan protokol standar sehingga terhindar dari pendeteksian
Bagaimana phishing dilakukan?
Teknik umum yang sering digunakan oleh penipu adalah sebagai berikut:
- Penggunaan alamat e-mail palsu dan grafik untuk menyesatkan Nasabah sehingga Nasabah terpancing menerima keabsahan e-mail atau web sites. Agar tampak meyakinkan, pelaku juga seringkali memanfaatkan logo atau merk dagang milik lembaga resmi, seperti; bank atau penerbit kartu kredit. Pemalsuan ini dilakukan untuk memancing korban menyerahkan data pribadi, seperti; password, PIN dan nomor kartu kredit
- Membuat situs palsu yang sama persis dengan situs resmi.atau . pelaku phishing mengirimkan e-mail yang berisikan link ke situs palsu tersebut.
- Membuat hyperlink ke web-site palsu atau menyediakan form isian yang ditempelkan pada e-mail yang dikirim.

SecurAble merupakan program kecil yang mampu memeriksa dan menampilkan
informasi tentang processor dengan sangat cepat, akurat dan tentu saja ini akan
sangat berguna bagi kita dalam mengenal processor yang terpasang di PC. Nah
Bagi teman-teman yang masih di rundung pertanyaan apakah komputer atau notebook
saya ini bisa di install windows 64 bit ? atau cuma windows 32 bit saja ?
cobalah untuk menggunakan SecurAble ini.
Screenshot


SecurAble akan
otomatis memeriksa 3 variable processor, yang pertama SecurAble akan menguji
processor itu sendiri apakah mampu menjalankan OS 64 Bit atau hanya 32 Bit
saja. Ke 2 SecurAble akan menguji chip-nya apakah support terhadap D.E.P, yang
merupakan sebuah sistem keamanan yang dibuat untuk melindungi mesin dari
serangan "unchecked buffer". dan yang ke 3 SecurAble akan mengecek
apakah processor dapat memproses virtualisasi Windows XP dibawah Windows 7 atau
tidak. Jika anda kurang jelas mengenai info yang di tampilkan SecurAble
Catatan :
Untuk mengetahui detail, klik salah satu gambar yang ingin anda ketahui detailnya..
Untuk mengetahui detail, klik salah satu gambar yang ingin anda ketahui detailnya..
Kali ini saya akan berbagi tentang bagaimana cara upgrade ios pada apple salah satu produk ternama dari negeri paman sam.
Sistem operasi iPhone yang terbaru, menutupi beberapa kelemahan iPhone terdahulu. Maklum, sistem operasi ini diterbitkan setelah Apple melakukan riset dan konsultasi dengan para pengguna.
Para pengguna bisa mendatangi operator tempat membeli iPhone untuk meng-upgrade iPhone ke OS terbaru ini. Tapi Anda juga bisa melakukan proses upgrade sendiri melalui iTunes untuk pengguna komputer Windows. Jika belum punya iTunes, aplikasi ini bisa diunduh di http://www.apple.com/itunes/download/.
Sebelum anda melakukan upgrade firmware iPhone anda ke iOS 4.0 atau yang terbaru 4.3, ada baiknya anda cari tahu dulu “keuntungan” dan “kerugiannya” .
CATATAN: Saya tidak bertanggung jawab apabila terjadi kerusakan atau kehilangan data pada iPhone dan/atau iPod Touch anda.
Selanjutnya, unduh iTunes www.apple.com/itunes/download/ dan instalasikan iTunes pada sistem anda .
Setelah itu, unduh juga berkas firmware iOS 4.0 di bawah ini t: (pilih yang sesuai dengan perangkat anda, disarankan menggunakan aplikasi pengelola unduhan seperti FlashGet, IDM, atau Orbit pada Windows)
Apabila mengalami kesulitan atau ada yang kurang jelas dalam panduan ini, silakan tulis komentar anda di bawah, kirim inbox FB, YM atau email saya. ^_^
Sistem operasi iPhone yang terbaru, menutupi beberapa kelemahan iPhone terdahulu. Maklum, sistem operasi ini diterbitkan setelah Apple melakukan riset dan konsultasi dengan para pengguna.
Para pengguna bisa mendatangi operator tempat membeli iPhone untuk meng-upgrade iPhone ke OS terbaru ini. Tapi Anda juga bisa melakukan proses upgrade sendiri melalui iTunes untuk pengguna komputer Windows. Jika belum punya iTunes, aplikasi ini bisa diunduh di http://www.apple.com/itunes/download/.
Sebelum anda melakukan upgrade firmware iPhone anda ke iOS 4.0 atau yang terbaru 4.3, ada baiknya anda cari tahu dulu “keuntungan” dan “kerugiannya” .
CATATAN: Saya tidak bertanggung jawab apabila terjadi kerusakan atau kehilangan data pada iPhone dan/atau iPod Touch anda.
Persyaratan
Perangkat yang kompatibel dengan iOS 4.0 adalah:- iPhone 3G dan 3GS
- iPod Touch 2G dan 3G
Selanjutnya, unduh iTunes www.apple.com/itunes/download/ dan instalasikan iTunes pada sistem anda .
Setelah itu, unduh juga berkas firmware iOS 4.0 di bawah ini t: (pilih yang sesuai dengan perangkat anda, disarankan menggunakan aplikasi pengelola unduhan seperti FlashGet, IDM, atau Orbit pada Windows)
- iOS 4.0 untuk iPhone 3GS
- iOS 4.0 untuk iPhone 3G
- iOS 4.0 untuk iPod Touch 3G
- iOS 4.0 untuk iPod Touch 2G
Proses Update Firmware
Berikut langkah-langkahnya:- Buka iTunes yang baru anda instalasikan.
- Tancap kabel data USB iPhone/iPod Touch anda ke PC/Mac
- Saat proses sinkronisasi berlangsung, mungkin akan muncul notifikasi untuk melakukan update ke iOS 4.0. Bila hal ini terjadi, tolak/batalkan notifikasi update tersebut.
- Klik pada perangkat anda di sebelah kiri layar dalam iTunes.

- Tahan tombol Shift (pada Windows) atau Option (pada Mac) lalu klik “Check for Update” (atau “Update“), nanti akan muncul opsi untuk memilih berkas firmware.
- Pilih berkas firmware iOS 4.0 yang baru saja anda unduh (dengan ekstension .ipsw)
- Proses upgrade/update akan dimulai. Jangan lepas kabel USB dari iPhone/iPod Touch anda hingga prosesnya selesai. Silakan berdoa juga agar tidak terjadi hal-hal yang tidak diinginkan (misal: listrik padam) saat proses ini berlangsung. ^^
- Selamat menikmati iOS 4.0!
Solusi Upgrade ke iOS 4 bagi yang mengalami Error #3194
Berikut langkah-langkahnya:- Masuk ke “c:\windows\system32\drivers\etc\” (pada Windows) atau “/etc/” (pada Mac) lalu buka berkas ‘hosts’ menggunakan aplikasi penyunting teks (misalnya Notepad pada Windows atau TextMate pada Mac).
- Pada bagian akhir berkas ini (paling bawah), tambahkan baris baru dan masukkan tulisan “74.208.10.249 gs.apple.com” (tanpa tanda kutip). Setelah itu, simpan berkas ini melalui menu File | Save.
- Sekarang koneksikan iPhone/iPod Touch anda ke iTunes dalam mode recovery.
Untuk melakukannya: matikan iPhone/iPod Touch anda, lalu tekan dan tahan tombol Home pada iPhone/iPod Touch dan pasang kabel USB ke PC. Setelah itu, iPhone/iPod Touch anda akan booting dan muncul tulisan “Connect to iTunes” pada layar. Sekarang anda bisa berhenti menekan tombol Home. - Buka iTunes sekarang. Anda akan melihat iPhone/iPod Touch anda akan terdeteksi dalam mode recovery. Klik pada perangkat anda di sebelah kiri layar dalam iTunes.
- Tahan tombol Shift (pada Windows) atau Option/Alt (pada Mac) lalu klik “Check for Update” (atau “Update“), nanti akan muncul opsi untuk memilih berkas firmware.
- Pilih berkas firmware iOS 4.0 yang baru saja anda unduh (dengan ekstension .ipsw).
- Proses upgrade/update akan dimulai. Jangan lepas kabel USB dari iPhone/iPod Touch anda hingga prosesnya selesai. Silakan berdoa juga agar tidak terjadi hal-hal yang tidak diinginkan (misal: listrik padam) saat proses ini berlangsung. ^^
- Selamat menikmati iOS 4.0!
Apabila mengalami kesulitan atau ada yang kurang jelas dalam panduan ini, silakan tulis komentar anda di bawah, kirim inbox FB, YM atau email saya. ^_^
Langsung saja ke topik, kesempatan kali ini saya akan membuat emoticon di bawah kotak komentar. daripada bingung
jelasinnya, mending jg langsung bikin tutorialnya. hehee....
Nah kali ini saya akan memberi tutorialnya, yaitu Cara Mudah Menambah Emoticon Pada Komentar Blogspot.
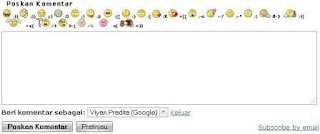
Berikut Langkah-langkahnya :
Nah kali ini saya akan memberi tutorialnya, yaitu Cara Mudah Menambah Emoticon Pada Komentar Blogspot.
Gambar

Berikut Langkah-langkahnya :
- Login ke akun blogger Sobat
- Masuk tata Letak
- Edit HTML
- BackUp dulu templatenya, dengan cara klik "download template lengkap"
- Cari kode berikut: </body>
- Letakan kode css berikut, dan taruh di atas kode: </body>
<b><img border='0' src='http://us.i1.yimg.com/us.yimg.com/i/mesg/emoticons7/21.gif'/>:))<img border='0' src='http://us.i1.yimg.com/us.yimg.com/i/mesg/emoticons7/100.gif'/>:)]<img border='0' src='http://us.i1.yimg.com/us.yimg.com/i/mesg/emoticons7/71.gif'/>;))<img border='0' src='http://us.i1.yimg.com/us.yimg.com/i/mesg/emoticons7/5.gif'/>;;)<img border='0' src='http://us.i1.yimg.com/us.yimg.com/i/mesg/emoticons7/4.gif'/>:D<img border='0' src='http://us.i1.yimg.com/us.yimg.com/i/mesg/emoticons7/3.gif'/>;)<img border='0' src='http://us.i1.yimg.com/us.yimg.com/i/mesg/emoticons7/10.gif'/>:p<img border='0' src='http://us.i1.yimg.com/us.yimg.com/i/mesg/emoticons7/20.gif'/>:((<img border='0' src='http://us.i1.yimg.com/us.yimg.com/i/mesg/emoticons7/1.gif'/>:)<img border='0' src='http://us.i1.yimg.com/us.yimg.com/i/mesg/emoticons7/2.gif'/>:(<img border='0' src='http://us.i1.yimg.com/us.yimg.com/i/mesg/emoticons7/8.gif'/>:X<img border='0' src='http://us.i1.yimg.com/us.yimg.com/i/mesg/emoticons7/12.gif'/>=((<img border='0' src='http://us.i1.yimg.com/us.yimg.com/i/mesg/emoticons7/13.gif'/>:-o<img border='0' src='http://us.i1.yimg.com/us.yimg.com/i/mesg/emoticons7/7.gif'/>:-/<img border='0' src='http://us.i1.yimg.com/us.yimg.com/i/mesg/emoticons7/11.gif'/>:-*<img border='0' src='http://us.i1.yimg.com/us.yimg.com/i/mesg/emoticons7/22.gif'/>:|<img border='0' src='http://us.i1.yimg.com/us.yimg.com/i/mesg/emoticons7/35.gif'/>8-}<img border='0' src='http://us.i1.yimg.com/us.yimg.com/i/mesg/emoticons7/102.gif'/>~x(<img border='0' src='http://us.i1.yimg.com/us.yimg.com/i/mesg/emoticons7/104.gif'/>:-t<img border='0' src='http://us.i1.yimg.com/us.yimg.com/i/mesg/emoticons7/66.gif'/>b-(<img border='0' src='http://us.i1.yimg.com/us.yimg.com/i/mesg/emoticons7/62.gif'/>:-L<img border='0' src='http://us.i1.yimg.com/us.yimg.com/i/mesg/emoticons7/14.gif'/>x(<img border='0' src='http://us.i1.yimg.com/us.yimg.com/i/mesg/emoticons7/24.gif'/>
=))</b>
- Simpan template, dan lihat hasilnya.
Cara membuat Kotak Komentar blog di
blogger/blogspot - kali ini saya jelaskan Cara membuat Kotak Komentar blog di
blogger/blogspot - Pada saat membuat blog
di blogger/blogspot setelah blog jadi, biasanya sudah ada di blog kamu kotak
komentar di bawah postingan, karena menggunakan template default/asli punya
blogger, tapi akan berbeda jika kita mengganti template dari luar dan kadang tidak
muncul kotak komentar, Jika demikian kamu dapat membuatnya sendiri, caranya
seperti ini :
1. Login Ke Blogger dengan akun blogger mu
2. Klik "Tata Letak/layout"
3. Klik "Edit HTML"
4. Centang kotak "Expand Template Widget"
5. Cari kode di bawah ini :
1. Login Ke Blogger dengan akun blogger mu
2. Klik "Tata Letak/layout"
3. Klik "Edit HTML"
4. Centang kotak "Expand Template Widget"
5. Cari kode di bawah ini :
<b:include
data='post' name='comments'/>
6. Kalau sudah ketemu masukkan kode di bawah ini dibawahnya kode tadi
<b:include
data='post' name='comment-form'/>
7. Klik "Simpan Template"
8. Klik tab "Pengaturan/setting"
9. Klik tab "Komentar"
10. Pada bagian "Penempatan Formulir Komentar"
pilih "Disemat di bawah entri"
11. Kemudian Klik "Simpan "
Jika sudah selesai coba anda klik salah satu dari judul
postingan kamu, di sana
apa itu highlight ?
adalah sebuah kotak yang digunakan untuk memberikan efek lebih atau penekanan pada suatu posting atau tulisan.
kegunaan dari highlight cukup penting, hal ini akan memperjelas tulisan yang akan di tonjolkan oleh penulis. sebenarnya ada beberapa cara untuk membuat hghlight ini. tapi kali ini saya akan jelaskan yang paling mudah untuk digunakan walaupun sedikit repot, tapi cara ini paling ampuh dan dapat digunakan untuk semua jenis template. untuk cara yang lainnya anda bisa pelajari
silahkan ikuti langkah-langkah ini ;
1. login ke account blogger anda pilih blog yang mau di edit.
2. pilih menu posting klik Entri Baru / Edit Entri
3. masukan kode di bawah ini pad tulisan yan ingin di tonjolkan/highlight
background:#CCE0FF; adalah warna background kotak, jika anda menginkan warna yang lain silahkan kilk cari disini
border:1px dotted adalah garis tepinya "1px" atau ketebalan garis tepinya, anda bisa mengganti sesuai selera anda. untuk melihat jenis garis bisa anda dapatkan disini
#223344 adalah kode warna border.
padding:5px; berfungsi memberikan batas garis tepi dengan tulisan anda.
tambahkan overflow:auto; jika ingin menambahkan fungsi scroll pada kotak Highlight.
Baca Selengkapnya...
adalah sebuah kotak yang digunakan untuk memberikan efek lebih atau penekanan pada suatu posting atau tulisan.
kegunaan dari highlight cukup penting, hal ini akan memperjelas tulisan yang akan di tonjolkan oleh penulis. sebenarnya ada beberapa cara untuk membuat hghlight ini. tapi kali ini saya akan jelaskan yang paling mudah untuk digunakan walaupun sedikit repot, tapi cara ini paling ampuh dan dapat digunakan untuk semua jenis template. untuk cara yang lainnya anda bisa pelajari
silahkan ikuti langkah-langkah ini ;
1. login ke account blogger anda pilih blog yang mau di edit.
2. pilih menu posting klik Entri Baru / Edit Entri
3. masukan kode di bawah ini pad tulisan yan ingin di tonjolkan/highlight
"Tulisan Yang Ingin Ditonjolkan"
</div>
background:#CCE0FF; adalah warna background kotak, jika anda menginkan warna yang lain silahkan kilk cari disini
border:1px dotted adalah garis tepinya "1px" atau ketebalan garis tepinya, anda bisa mengganti sesuai selera anda. untuk melihat jenis garis bisa anda dapatkan disini
#223344 adalah kode warna border.
padding:5px; berfungsi memberikan batas garis tepi dengan tulisan anda.
tambahkan overflow:auto; jika ingin menambahkan fungsi scroll pada kotak Highlight.
Ketika saya jalan-jalan (blogwalking) saya sering menemukan komentar admin yang berbeda dari pengunjung nya.  Hal ini membuat saya selalu bertanya-tanya bagaimana cara mereka membuat nya karena template blogspot punya saya tidak seperti itu.
Akhirnya saya googling dan menemukan banyak cara untuk membuat ini, berikut Cara Membuat Kotak Komentar Admin Berbeda Di Blog :
 Hal ini membuat saya selalu bertanya-tanya bagaimana cara mereka membuat nya karena template blogspot punya saya tidak seperti itu.
Akhirnya saya googling dan menemukan banyak cara untuk membuat ini, berikut Cara Membuat Kotak Komentar Admin Berbeda Di Blog :
Masuk blogger > rancangan > edit html > centang expand template widget
Cari kode ]]></b:skin> Pastekan kode berikut tepat di atas kode ]]></b:skin>
Cari kode ]]></b:skin> Pastekan kode berikut tepat di atas kode ]]></b:skin>
.author-comments {Pada kode berwarna merah di kotak atasbisa diganti sesuai keinginan.
background: #333333;
border: 2px solid #666666;
padding: 5px;
}
Kemudian cari kode
<data:commentPostedByMsg/>
</dt>
Jika sudah ketemu kode di atas, pastekan kode di bawah ini tepat di bawah </dt>
<b:if cond='data:comment.author == data:post.author'>Kemudian cari kode <dd class='comment-footer'> tambahkan </b:if> tepat di atas kode <dd class='comment-footer'>Sehingga keseluruhannya tampak seperti di bawah ini :
<dd class='author-comments'>
<p><data:comment.body/></p>
</dd>
<b:else/>
Terakhir simpan template, dan kemudian untuk melihat hasilnya silahkan berkomentar di blog sendiri dengan catatan harus login di blogger dulu.<data:commentPostedByMsg/>
</dt><b:if cond='data:comment.author == data:post.author'>
<dd class='author-comments'>
<p><data:comment.body/></p>
</dd>
<b:else/> <dd class='comment-body' expr:id='data:widget.instanceId + data:comment.cmtBodyIdPostfix'>
<b:if cond='data:comment.isDeleted'>
<span class='deleted-comment'><data:comment.body/></span>
<b:else/>
<p>
<data:comment.body/>
</p>
</b:if>
</dd>
</b:if> <dd class='comment-footer'>
Subscribe to:
Postingan (Atom)


